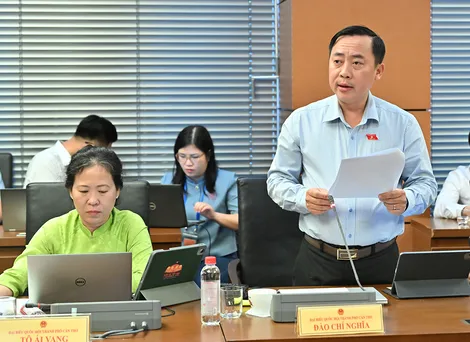
Ông Đào Chí Nghĩa, Phó trưởng đoàn chuyên trách Đoàn Đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật An ninh dữ liệu
Tiếp tục chương trình Kỳ họp thứ Hai, Quốc hội khóa XVI, chiều 26-10, Quốc hội thảo luận ở tổ. Ông Đào Chí Nghĩa, Phó trưởng đoàn chuyên trách Đoàn Đại biểu Quốc hội TP Cần Thơ, tham gia đóng góp một số ý quan trọng về dự án Luật An ninh dữ liệu.
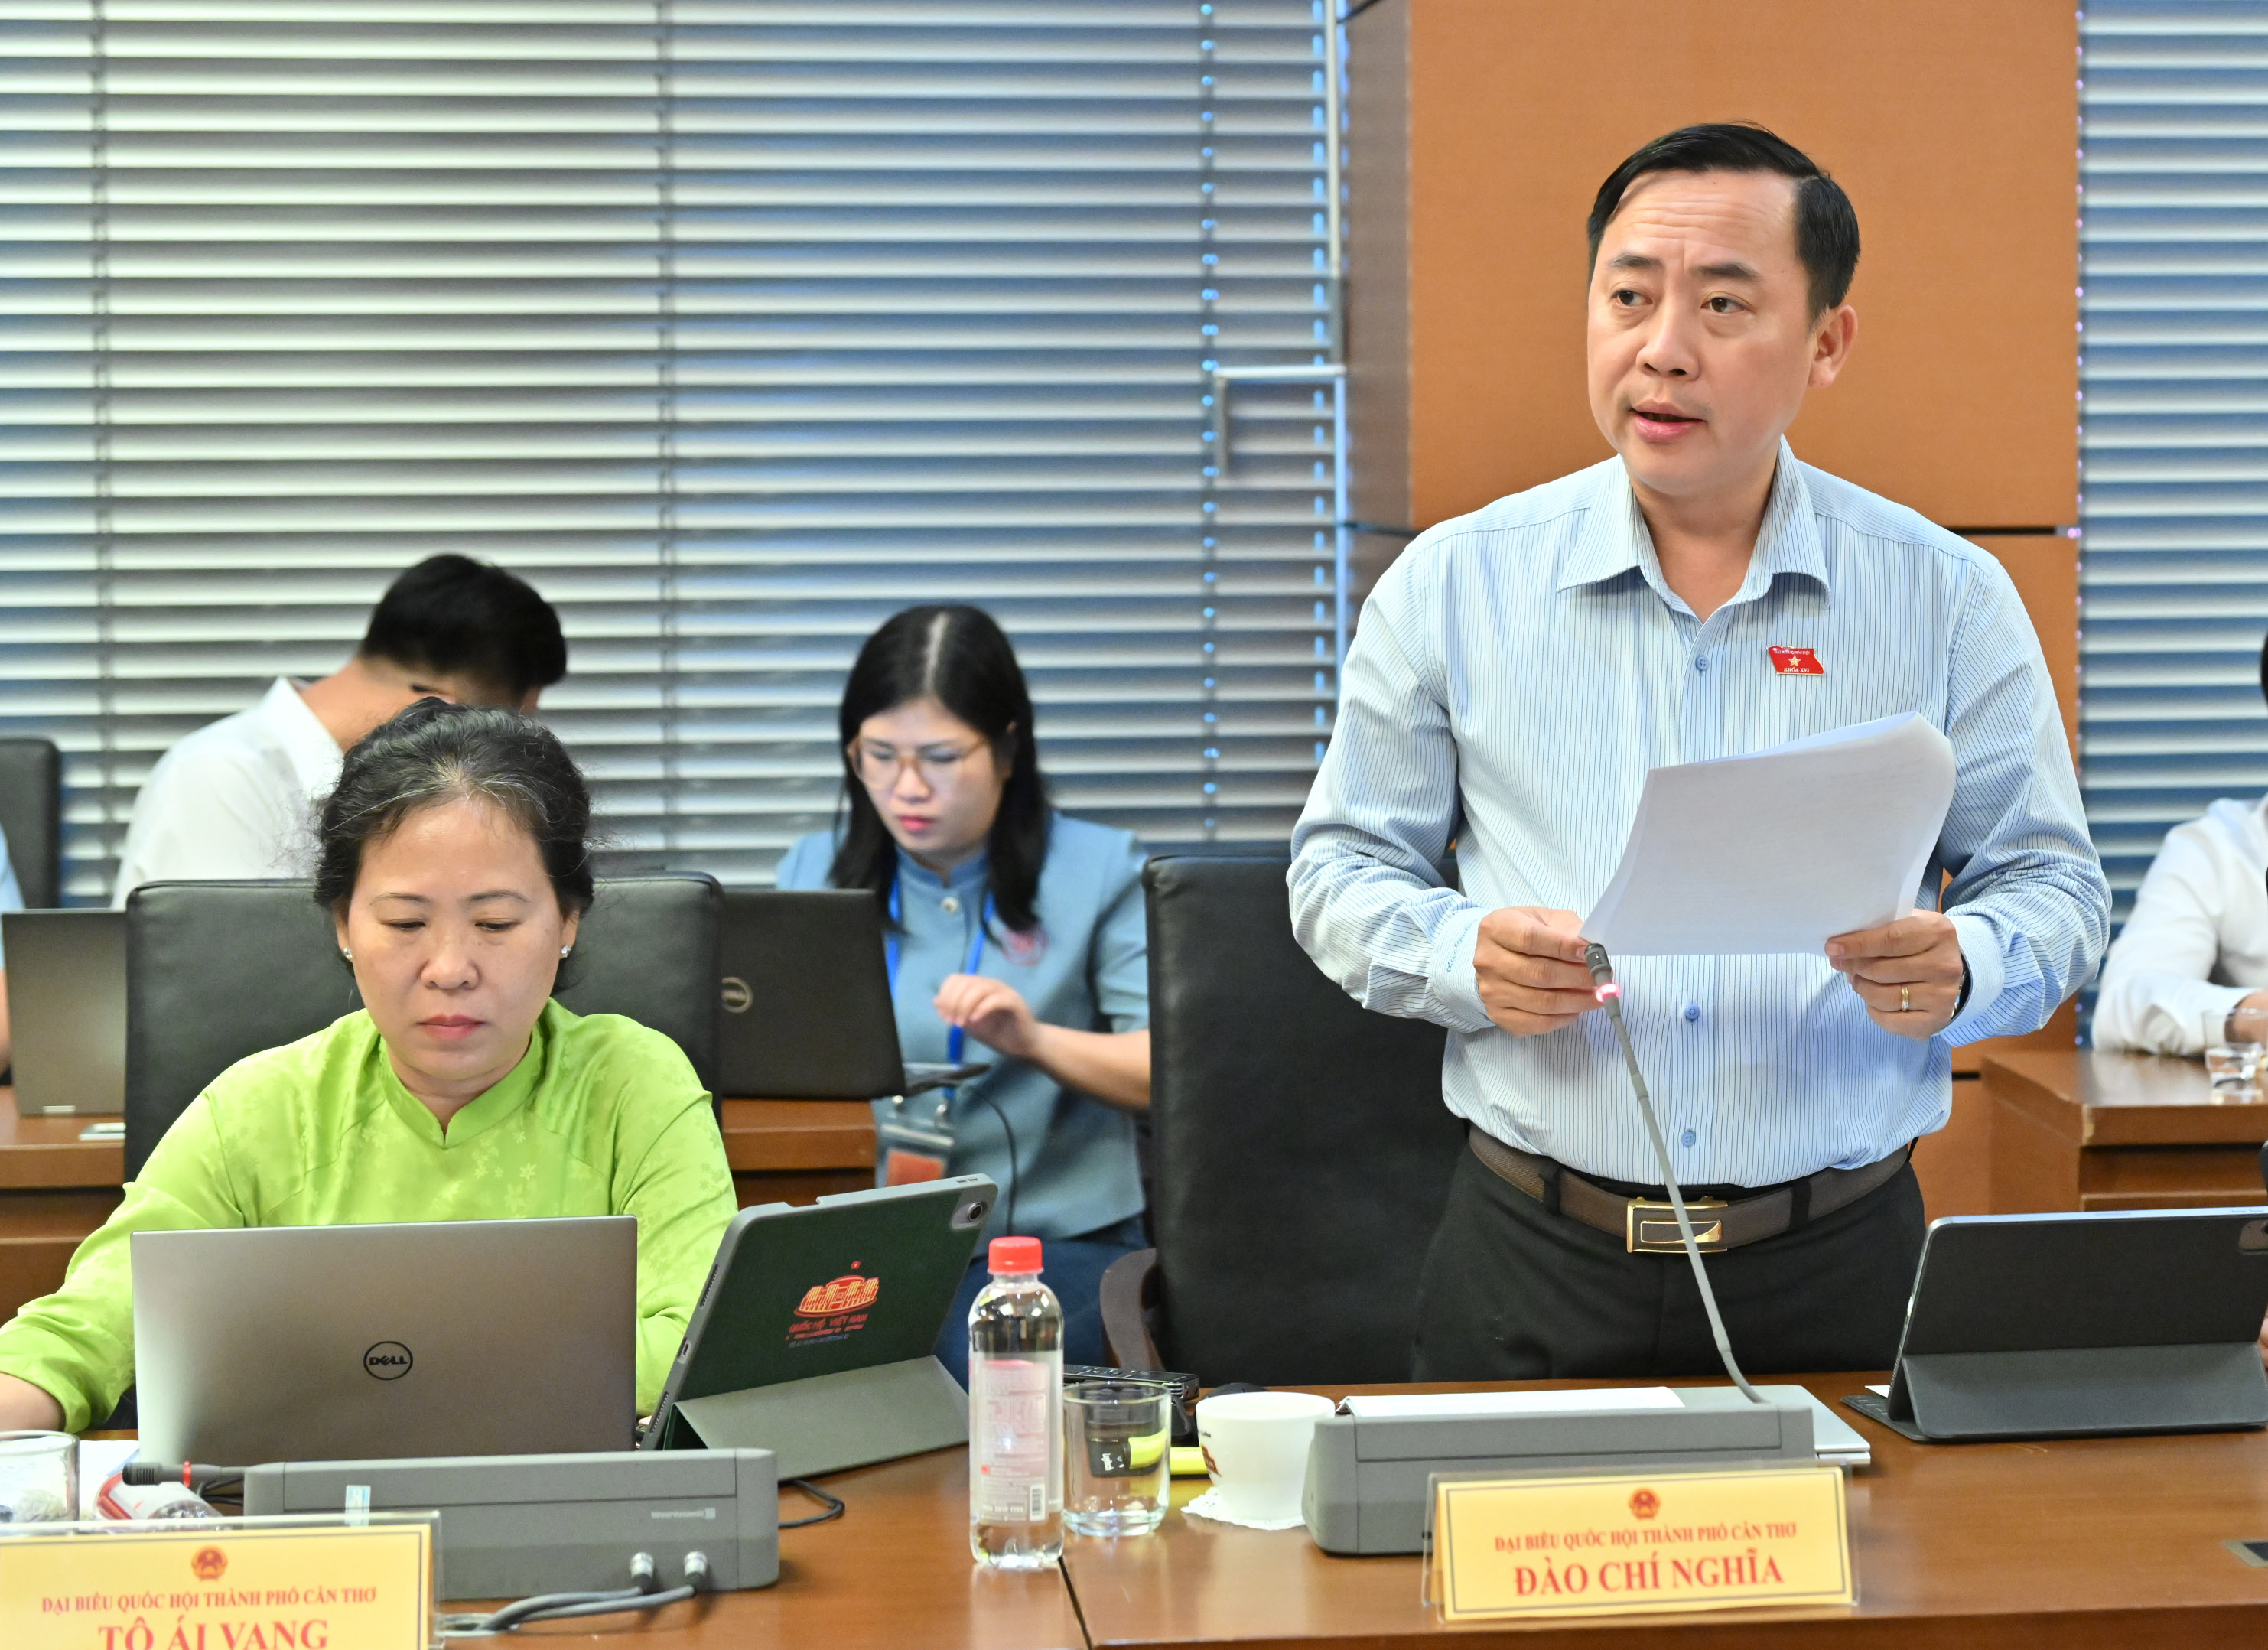
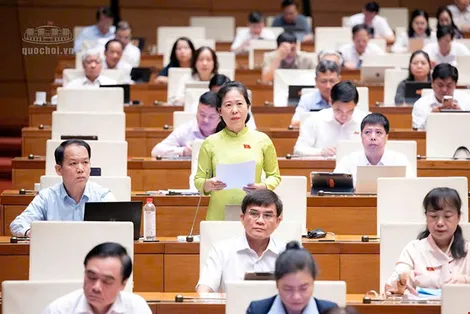
Ông Đào Chí Nghĩa phát biểu trong phiên thảo luận ở tổ chiều 26-10.
Thứ nhất, về Điều 3 - Áp dụng pháp luật về an ninh dữ liệu.
Khoản 1, Điều 3 quy định trường hợp Luật này và luật khác có quy định khác nhau về bảo vệ dữ liệu, biện pháp kỹ thuật và thủ tục bảo đảm an ninh dữ liệu thì áp dụng quy định của Luật này, trừ trường hợp luật khác có quy định cụ thể về vấn đề đó. Đại biểu cho rằng quy định này cần được diễn đạt chặt chẽ hơn để tránh cách hiểu khác nhau khi áp dụng, nhất là trong mối quan hệ với pháp luật về dữ liệu, bảo vệ dữ liệu cá nhân, an ninh mạng và các lĩnh vực chuyên ngành. Vì là mỗi luật có phạm vi điều chỉnh và mục tiêu quản lý riêng. Nếu nguyên tắc ưu tiên áp dụng chưa rõ, cơ quan thực thi và doanh nghiệp có thể lúng túng trong việc xác định quy định nào cần tuân thủ, thậm chí phát sinh tình trạng áp dụng không thống nhất.
Đề nghị điều chỉnh khoản 1, Điều 3 theo hướng làm rõ nguyên tắc áp dụng pháp luật khi có sự khác nhau giữa Luật An ninh dữ liệu và các luật có liên quan; trường hợp có quy định khác nhau giữa các luật thì phải xác định rõ nội dung ưu tiên áp dụng, bảo đảm tính thống nhất của hệ thống pháp luật và không làm ảnh hưởng đến các cơ chế bảo vệ quyền, lợi ích hợp pháp đã được luật khác quy định. Đối với các lĩnh vực đặc thù, cần rà soát và quy định rõ mối quan hệ giữa Luật này với luật chuyên ngành, hạn chế sử dụng quy định dẫn chiếu chung chung. Vì vậy, cần quy định cụ thể phạm vi ưu tiên áp dụng, đồng thời xác định rõ trường hợp ngoại lệ, bảo đảm tính thống nhất, đồng bộ và khả thi của hệ thống pháp luật.”
Thứ hai, Điều 19 - Bảo vệ an ninh dữ liệu trong hoạt động xuyên biên giới; Điều 20 - Yêu cầu cung cấp dữ liệu từ nước ngoài và dịch vụ xuyên biên giới.
Tại Điều 19, dự thảo đặt ra yêu cầu quản lý đối với việc chuyển dữ liệu xuyên biên giới, trong đó có các yêu cầu về đánh giá, chấp thuận và áp dụng biện pháp bảo vệ đối với dữ liệu thuộc các cấp độ rủi ro nhất định. Tại Điều 20, dự thảo quy định việc tiếp nhận, xử lý yêu cầu cung cấp dữ liệu từ nước ngoài.
Theo đại biểu, cần làm rõ hơn điều kiện áp dụng, trình tự xử lý và mối quan hệ giữa yêu cầu bảo vệ an ninh dữ liệu với nghĩa vụ cung cấp dịch vụ, thực hiện hợp đồng và các cam kết quốc tế của Việt Nam. Nếu quy định chưa đủ minh bạch, doanh nghiệp sẽ khó xác định trường hợp nào được chuyển dữ liệu, trường hợp nào phải xin chấp thuận và thời điểm nào được phép thực hiện.
Do đó, đề nghị chỉnh lý Điều 19 theo hướng xác định rõ trường hợp phải đánh giá rủi ro, trường hợp phải xin chấp thuận và trường hợp được thực hiện theo cơ chế thông báo hoặc đáp ứng điều kiện bảo vệ dữ liệu. Thủ tục cần tương xứng với cấp độ rủi ro, tránh yêu cầu một quy trình giống nhau đối với mọi loại dữ liệu và mọi giao dịch xuyên biên giới. Đối với Điều 20, đề nghị quy định rõ căn cứ tiếp nhận, thẩm quyền xem xét, trách nhiệm phối hợp và thời hạn xử lý yêu cầu cung cấp dữ liệu từ nước ngoài; đồng thời bảo đảm việc từ chối hoặc hạn chế cung cấp dữ liệu phải có căn cứ pháp lý cụ thể, nhất là khi yêu cầu có nguy cơ ảnh hưởng đến an ninh quốc gia, quyền và lợi ích hợp pháp của tổ chức, cá nhân.
PV (lược ghi)
-
Bà Triệu Thị Ngọc Diễm, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý Dự án Luật Định danh và xác thực điện tử
- Ông Đào Chí Nghĩa, Phó trưởng đoàn chuyên trách Đoàn Đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật Xử lý vi phạm hành chính (sửa đổi)
- Ông Lê Minh Nam, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý dự án Luật Xử lý vi phạm hành chính (sửa đổi)
- Ông Đào Chí Nghĩa, Phó trưởng đoàn chuyên trách Đoàn Đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật An ninh dữ liệu
- Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật An ninh dữ liệu
- Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật Định danh và xác thực điện tử
- Bà Phạm Thị Minh Huệ, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý Dự án Luật Xử lý vi phạm hành chính (sửa đổi)
- Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật Bảo vệ công trình quan trọng liên quan đến an ninh quốc gia
- Bà Tô Ái Vang, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật sửa đổi, bổ sung một số điều của Luật Đo lường
- Cán bộ, đảng viên khu vực Tân Thạnh Tây “nói đi đôi với làm”
-
[MEGASTORY] Trọn đời học Bác
- Ông Huỳnh Thanh Phong giữ chức Phó Bí thư chuyên trách Đảng ủy Mặt trận Tổ quốc, các đoàn thể thành phố
- Chuẩn y ông Trần Ngọc Hải giữ chức Phó Bí thư Đảng ủy Đại học Cần Thơ
- TP Cần Thơ tổ chức chương trình mừng Lễ Sene Dolta năm 2026
- Triển khai thực chất Đề án Phát triển Trường Chính trị TP Cần Thơ, gắn với mục tiêu đạt chuẩn mức 2
- HĐND TP Cần Thơ xem xét, quyết định giao chi tiết, điều chỉnh bổ sung kế hoạch đầu tư công
- Bà Triệu Thị Ngọc Diễm, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý tình hình thực hiện Kế hoạch phát triển kinh tế - xã hội năm 2026 và dự kiến kế hoạch phát triển kinh tế - xã hội năm 2027
- Tập trung tháo gỡ khó khăn các công trình tồn đọng, kéo dài
- Giữ vững “trận địa tư tưởng” của Đảng trong đoàn viên, thanh niên
- Hội nghị báo cáo viên tháng 10 năm 2026
-
Cán bộ, đảng viên khu vực Tân Thạnh Tây “nói đi đôi với làm”
-
Lấy lợi ích của nhân dân làm trung tâm
-
Khơi dậy sức mạnh nội lực, chung tay xây dựng quê hương
-
Học tập và thực hành tư tưởng, đạo đức, phương pháp, phong cách Hồ Chí Minh phải gắn với nhiệm vụ của từng cán bộ, đảng viên
-
Lan tỏa hành động đẹp
 CÔNG TY ĐẤU GIÁ HỢP DANH NGÔ THỐNG NHẤT