Bà Triệu Thị Ngọc Diễm, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý Dự án Luật Định danh và xác thực điện tử
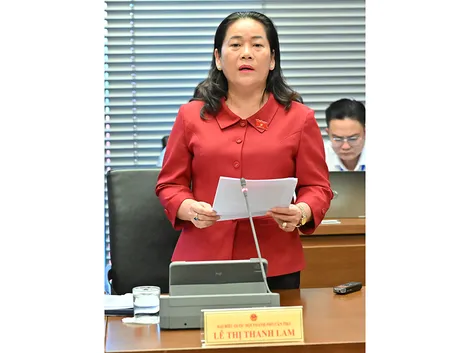
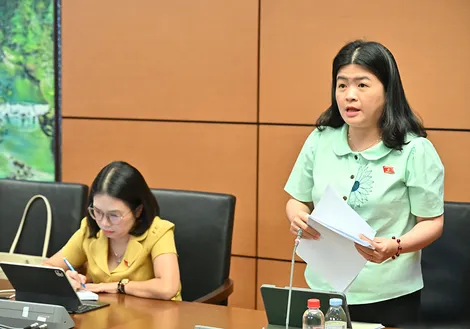
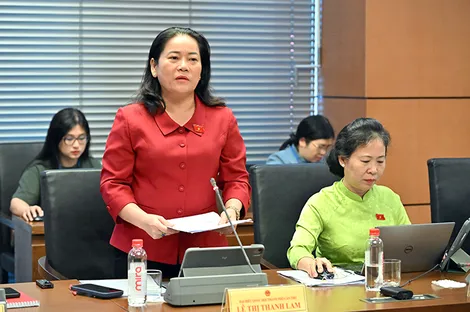
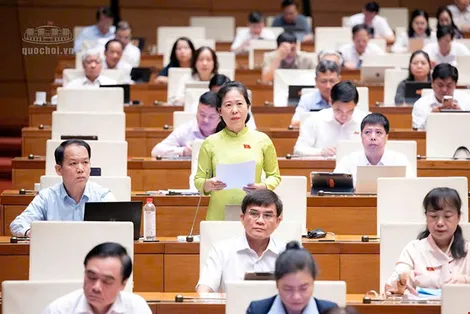
Tiếp tục chương trình Kỳ họp thứ Hai, Quốc hội khóa XVI, chiều 26-10, Quốc hội thảo luận ở tổ. Bà Triệu Thị Ngọc Diễm, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý dự án Luật Định danh và xác thực điện tử.
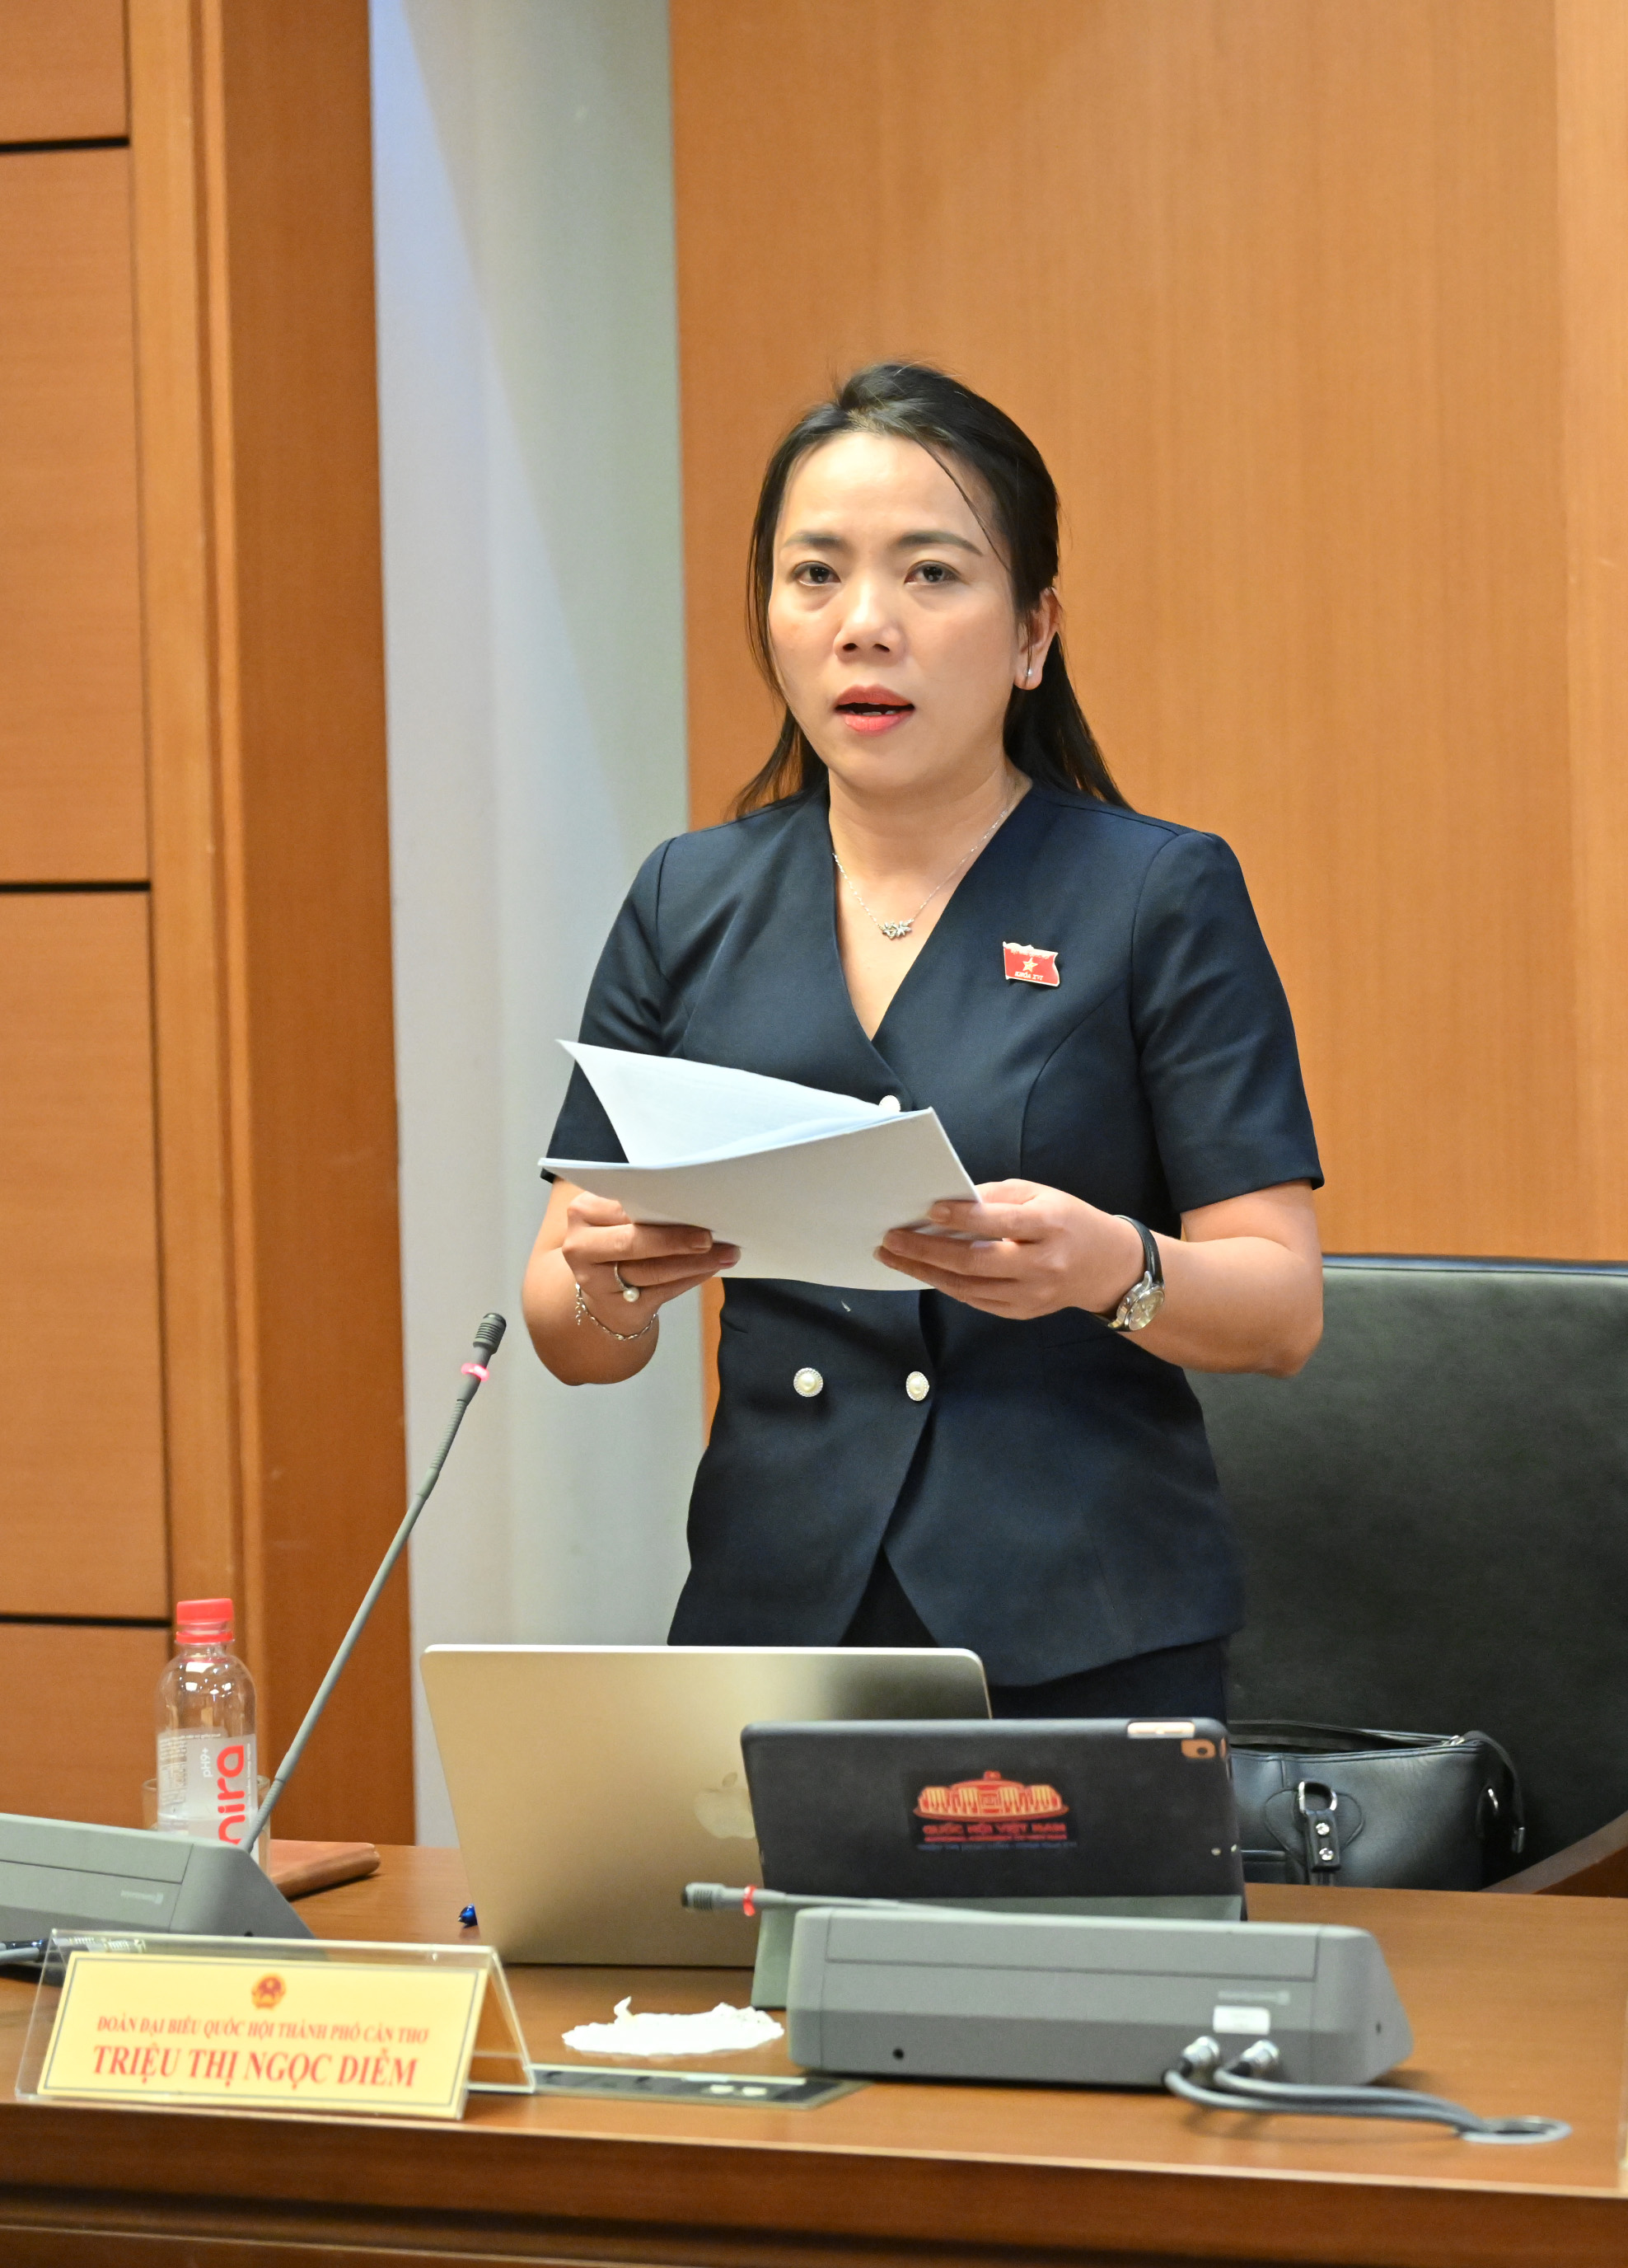
Bà Triệu Thị Ngọc Diễm phát biểu trong phiên thảo luận ở tổ chiều 26-10.
Nội dung dự thảo đã quán triệt nguyên tắc bảo vệ bí mật nhà nước, bảo đảm an ninh mạng, an ninh dữ liệu và đồng bộ với pháp luật về giao dịch điện tử, an ninh mạng, bảo vệ dữ liệu cá nhân nhằm tạo lập hạ tầng niềm tin số.
1. Giải thích từ ngữ
Tại khoản 2, Điều 3, đề nghị bổ sung cụm từ “Nhận diện” vào định nghĩa. Đồng thời, diễn đạt thành: “Định danh điện tử là hoạt động nhằm tạo lập danh tính điện tử, cấp mã định danh cho một đối tượng nhằm nhận diện và phân biệt đối tượng đó với đối tượng khác trên môi trường điện tử”.
2. Về các hành vi bị nghiêm cấm (Điều 6).
Tại khoản 2, Điều 6: Hiện đang quy định: “Thu thập, sử dụng, tiết lộ, chia sẻ trái phép dữ liệu định danh điện tử”. Đại biểu cho rằng phạm vi hành vi này chưa đủ bao quát. Đề nghị bổ sung cụm từ "yếu tố xác thực điện tử" vào phạm vi bảo vệ, đồng thời diễn đạt thành: "Thu thập, sử dụng, tiết lộ, chia sẻ trái phép dữ liệu định danh điện tử và yếu tố xác thực điện tử" vào khoản 2. Lý do: tại khoản 5, Điều 3 có nêu yếu tố xác thực điện tử bao gồm nhóm yếu tố tri thức, sở hữu và đặc trưng (sinh trắc học, vật lý, kỹ thuật số). Thực tế tội phạm mạng thường xuyên thu thập, mua bán dữ liệu khuôn mặt, giọng nói, mã OTP của người dân để vượt qua bước xác thực dù không trực tiếp sửa đổi dữ liệu gốc trong hệ thống. Do đó, bổ sung cụm “yếu tố xác thực điện tử” vừa đảm bảo đầy đủ 3 nhóm yếu tố được dùng để xác nhận danh tính điện tử của đối tượng, vừa phù hợp với thực tế đang diễn ra.
Tại khoản 6, Điều 6, hiện quy định: “Sử dụng sinh trắc giả, hình ảnh giả tạo bằng công nghệ hoặc hành vi gian lận khác để tạo lập danh tính hoặc thực hiện xác thực điện tử”. Đề nghị bổ sung hành vi "Sản xuất, phát tán, mua bán, cung cấp công cụ, phần mềm, thiết bị chuyên dùng để giả mạo yếu tố sinh trắc học hoặc vô hiệu hóa quy trình xác thực điện tử". Thực tiễn cho thấy đã xuất hiện các nhóm đối tượng chuyên viết phần mềm can thiệp như: camera ảo (Virtual Camera), cung cấp dịch vụ Deepfake vượt qua bước nhận diện sinh trắc học (Liveness Detection) của ngân hàng và ví điện tử để bán cho các đường dây lừa đảo. Và hậu quả là nhiều người đã bị lừa từ các hành vi này.
3. Về kiểm soát an ninh đối với “Định danh điện tử”, “Mã định danh”, "Danh tính điện tử tự chủ" và "Mô hình xác thực độc lập" (Điều 9, Điều 12, Điều 14 và Điều 28).
Điểm b, khoản 1, Điều 12 cho phép "Một đối tượng có thể được cấp nhiều mã định danh tự chủ" thông qua hệ thống của tổ chức cung cấp dịch vụ định danh và xác thực điện tử quản lý; khoản 2, Điều 14 quy định "Danh tính điện tử tự chủ do tổ chức cung cấp dịch vụ định danh điện tử quyết định việc lưu trữ"; điểm c, khoản 3, Điều 14 và điểm c, khoản 2, Điều 22 cho phép thực hiện xác thực điện tử độc lập mà không cần kết nối với cơ sở dữ liệu tập trung tại thời điểm xác thực. Gắn với quy định trên, đại biểu có 2 đề xuất:
Tại điểm d, khoản 2, Điều 9 và khoản 2, Điều 12: Cần bổ sung quy định bắt buộc khi cấp mã định danh tự chủ cho đối tượng, tổ chức cung cấp dịch vụ phải xác thực và gắn kết mã định danh tự chủ đó với mã định danh quốc gia của chủ thể sở hữu/quản lý trước khi đồng bộ về Hệ thống định danh và xác thực điện tử, nhằm ngăn chặn tình trạng một cá nhân/tổ chức tạo lập hàng loạt danh tính tự chủ ảo ở nhiều nhà cung cấp khác nhau để thực hiện hành vi gian lận, rửa tiền.
Tại khoản 2, Điều 14: Việc giao toàn quyền cho tổ chức cung cấp dịch vụ quyết định việc lưu trữ danh tính điện tử tự chủ tiềm ẩn nguy cơ dữ liệu định danh được lưu trữ trên các hạ tầng đám mây đặt ở nước ngoài, gây khó khăn cho công tác bảo đảm an ninh dữ liệu và điều tra, thu thập chứng cứ. Đề nghị bổ sung quy định bắt buộc: "Hệ thống máy chủ lưu trữ danh tính điện tử tự chủ phải được đặt tại lãnh thổ Việt Nam và đáp ứng tiêu chuẩn an ninh mạng theo quy định của pháp luật về an ninh mạng, pháp luật về dữ liệu".
4. Về cơ chế phong tỏa, tạm dừng khẩn cấp danh tính điện tử phục vụ phòng, chống tội phạm mạng (Điều 17).
Điểm b và điểm c, khoản 1, Điều 17 quy định danh tính điện tử và mã định danh bị tạm dừng hiệu lực khi cơ quan, tổ chức thực hiện hoạt động định danh phát hiện thông tin bị chỉnh sửa, sử dụng trái phép hoặc khi cơ quan có thẩm quyền yêu cầu theo quy định của pháp luật.
Thực tế thời gian qua cho thấy: Các vụ việc tấn công chiếm quyền điều khiển tài khoản (Account Take over), lừa đảo chiếm đoạt tài sản hoặc phát tán mã độc qua danh tính điện tử diễn ra trên không gian mạng với tốc độ tính bằng giây. Nếu thực hiện theo trình tự hành chính thông thường sẽ không kịp thời ngăn chặn hậu quả.
Đề nghị bổ sung vào Điều 17 một khoản quy định về "Tạm dừng hiệu lực khẩn cấp": Cho phép hệ thống tự động tạm dừng hoặc lực lượng chuyên trách bảo vệ an ninh mạng, cơ quan điều tra thực hiện lệnh phong tỏa/tạm dừng tức thời trên môi trường điện tử (trong thời hạn 24-48 giờ để xác minh) khi phát hiện danh tính điện tử đang bị chiếm quyền điều khiển hoặc đang được sử dụng làm công cụ thực hiện hành vi xâm phạm an ninh quốc gia, trật tự an toàn xã hội trên không gian mạng.
5. Về các lĩnh vực bắt buộc xác thực điện tử trên không gian mạng (khoản 5, Điều 23).
Tại khoản 5, Điều 23 quy định các giao dịch điện tử trên nền tảng số thuộc lĩnh vực "giáo dục, bình dân học vụ số, chứng khoán, viễn thông, ngân hàng, thương mại điện tử, hóa đơn điện tử, kinh doanh vận tải, kinh doanh du lịch, kinh doanh dược, khám bệnh, chữa bệnh, mạng xã hội tại Việt Nam phải được liên kết, xác thực với danh tính điện tử của các chủ thể tham gia".
Tuy nhiên, thực tiễn công tác đấu tranh phòng, chống tội phạm sử dụng công nghệ cao hiện nay đã chỉ ra một số lĩnh vực có nguy cơ cao về an ninh mạng nhưng chưa được liệt kê đầy đủ. Kiến nghị Ban soạn thảo nghiên cứu, bổ sung vào khoản 5, Điều 23 thêm các nhóm lĩnh vực, bao gồm:
(1) Dịch vụ trung gian thanh toán, ví điện tử, giao dịch tài sản số, tài sản mã hóa (đồng bộ với đối tượng "tài sản số" đã nêu tại điểm c khoản 1 Điều 7).
(2) Dịch vụ trò chơi điện tử trên mạng (Game online) (kênh thường bị tội phạm lợi dụng để nạp tiền, đổi thưởng, rửa tiền bất hợp pháp).
(3) Dịch vụ đăng ký, cho thuê tên miền, máy chủ ảo (VPS), chỗ đặt máy chủ và điện toán đám mây (Cloud) (nhằm chấm dứt tình trạng tội phạm mạng thuê hạ tầng kỹ thuật nặc danh trong nước để thiết lập máy chủ điều khiển mã độc, tạo lập website giả mạo cơ quan nhà nước, ngân hàng).
6. Về trách nhiệm bảo đảm an ninh đối với hệ thống trí tuệ nhân tạo - AI (Điều 43).
Khoản 1 và khoản 3, Điều 43 quy định trách nhiệm triển khai biện pháp kỹ thuật chống giả mạo sinh trắc học (Deepfake) và thông báo sự cố tấn công giả mạo bằng AI đối với chủ thể là "Tổ chức cung cấp dịch vụ định danh và xác thực điện tử".
Trong thực tế triển khai mô hình xác thực độc lập (điểm c, khoản 2, Điều 22) hoặc xác thực danh tính tự chủ (khoản 2, Điều 23), các ngân hàng, tổ chức tài chính, sàn thương mại điện tử (tức là Bên sử dụng dịch vụ xác thực điện tử) cũng trực tiếp vận hành các thuật toán AI để nhận diện khuôn mặt (eKYC) và kiểm tra phương tiện xác thực. Do đó, đề nghị mở rộng chủ thể tại khoản 1 và khoản 3, Điều 43 thành: "Cơ quan, tổ chức thực hiện hoạt động định danh, xác thực điện tử, tổ chức cung cấp dịch vụ và bên sử dụng dịch vụ xác thực điện tử có sử dụng trí tuệ nhân tạo..." để không bỏ lọt trách nhiệm ứng phó sự cố an ninh mạng của các đơn vị này.
PV (lược ghi)
-
Bà Triệu Thị Ngọc Diễm, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý Dự án Luật Định danh và xác thực điện tử
- Ông Đào Chí Nghĩa, Phó trưởng đoàn chuyên trách Đoàn Đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật Xử lý vi phạm hành chính (sửa đổi)
- Ông Lê Minh Nam, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý dự án Luật Xử lý vi phạm hành chính (sửa đổi)
- Ông Đào Chí Nghĩa, Phó trưởng đoàn chuyên trách Đoàn Đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật An ninh dữ liệu
- Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật An ninh dữ liệu
- Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật Định danh và xác thực điện tử
- Bà Phạm Thị Minh Huệ, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý Dự án Luật Xử lý vi phạm hành chính (sửa đổi)
- Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật Bảo vệ công trình quan trọng liên quan đến an ninh quốc gia
- Bà Tô Ái Vang, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật sửa đổi, bổ sung một số điều của Luật Đo lường
- Cán bộ, đảng viên khu vực Tân Thạnh Tây “nói đi đôi với làm”
-
[MEGASTORY] Trọn đời học Bác
- Ông Huỳnh Thanh Phong giữ chức Phó Bí thư chuyên trách Đảng ủy Mặt trận Tổ quốc, các đoàn thể thành phố
- Chuẩn y ông Trần Ngọc Hải giữ chức Phó Bí thư Đảng ủy Đại học Cần Thơ
- TP Cần Thơ tổ chức chương trình mừng Lễ Sene Dolta năm 2026
- Triển khai thực chất Đề án Phát triển Trường Chính trị TP Cần Thơ, gắn với mục tiêu đạt chuẩn mức 2
- HĐND TP Cần Thơ xem xét, quyết định giao chi tiết, điều chỉnh bổ sung kế hoạch đầu tư công
- Bà Triệu Thị Ngọc Diễm, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý tình hình thực hiện Kế hoạch phát triển kinh tế - xã hội năm 2026 và dự kiến kế hoạch phát triển kinh tế - xã hội năm 2027
- Tập trung tháo gỡ khó khăn các công trình tồn đọng, kéo dài
- Giữ vững “trận địa tư tưởng” của Đảng trong đoàn viên, thanh niên
- Hội nghị báo cáo viên tháng 10 năm 2026
-
Cán bộ, đảng viên khu vực Tân Thạnh Tây “nói đi đôi với làm”
-
Lấy lợi ích của nhân dân làm trung tâm
-
Khơi dậy sức mạnh nội lực, chung tay xây dựng quê hương
-
Học tập và thực hành tư tưởng, đạo đức, phương pháp, phong cách Hồ Chí Minh phải gắn với nhiệm vụ của từng cán bộ, đảng viên
-
Lan tỏa hành động đẹp
 CÔNG TY ĐẤU GIÁ HỢP DANH NGÔ THỐNG NHẤT