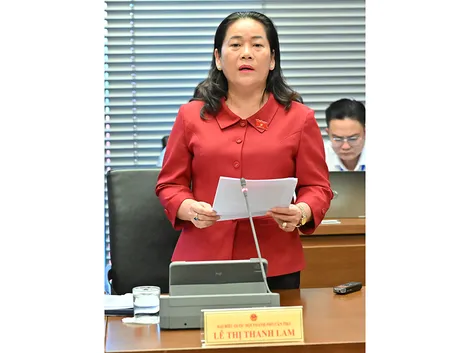
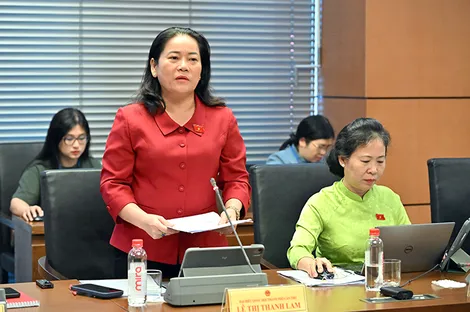
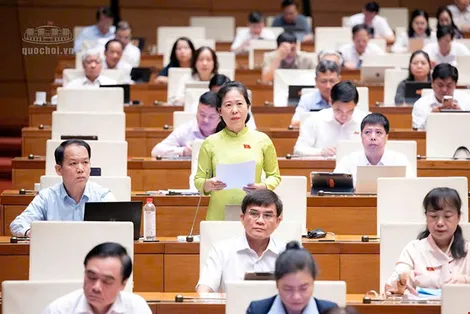
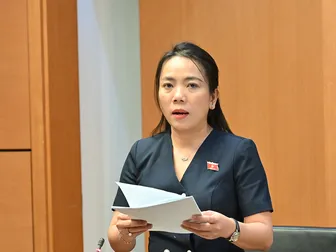
Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật An ninh dữ liệu
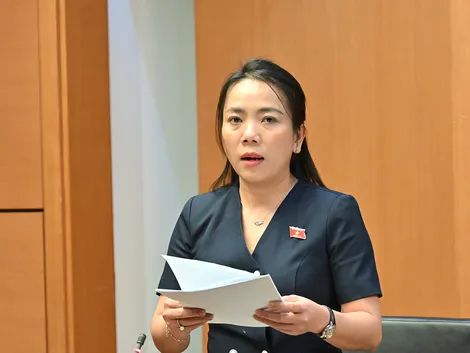
Tiếp tục chương trình Kỳ họp thứ Hai, Quốc hội khóa XVI, chiều 26-10, Quốc hội thảo luận ở tổ. Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, tham gia đóng góp một số ý quan trọng về dự án Luật An ninh dữ liệu.
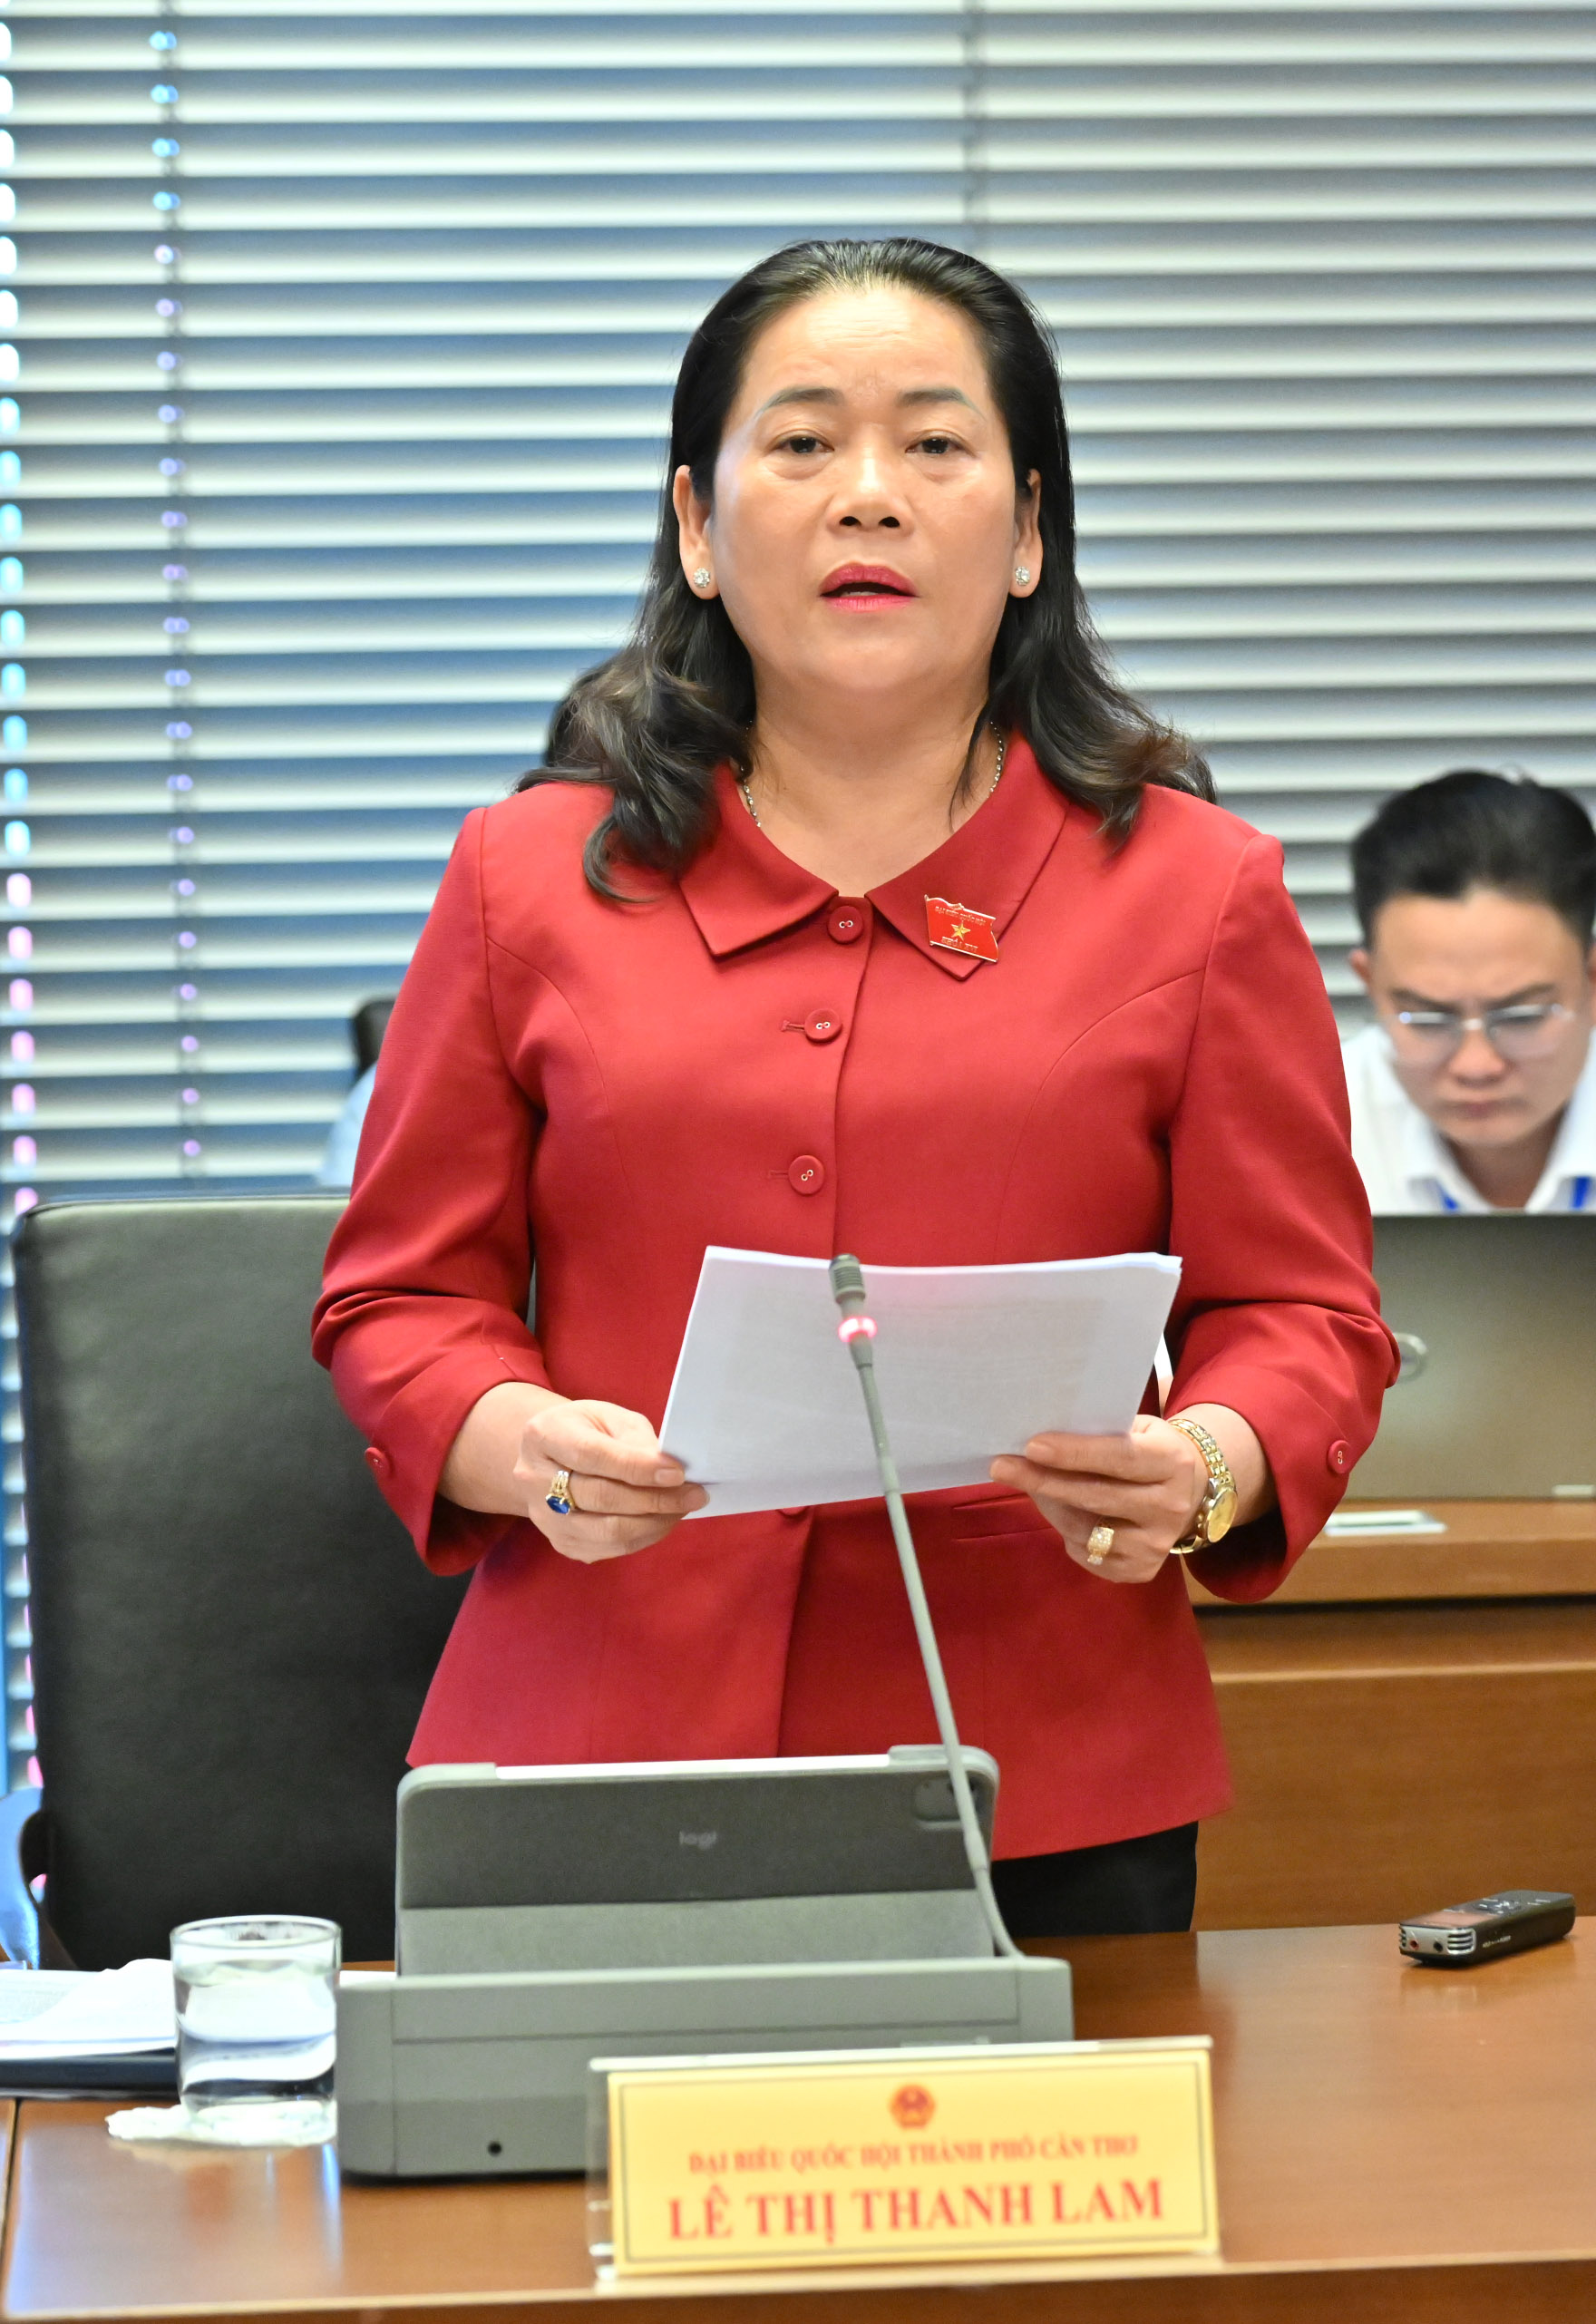
Bà Lê Thị Thanh Lam phát biểu trong phiên thảo luận ở tổ chiều 26-10.
Qua nghiên cứu dự thảo Luật An ninh dữ liệu, đại biểu Lê Thị Thanh Lam thống nhất với sự cần thiết ban hành Luật nhằm tạo cơ sở pháp lý cho việc bảo vệ an ninh dữ liệu, bảo đảm an toàn trong quá trình thu thập, lưu trữ, xử lý, chia sẻ và khai thác dữ liệu; góp phần bảo vệ chủ quyền dữ liệu quốc gia, an ninh quốc gia, trật tự, an toàn xã hội và quyền, lợi ích hợp pháp của cơ quan, tổ chức, cá nhân. Trong bối cảnh chuyển đổi số diễn ra mạnh mẽ, dữ liệu ngày càng trở thành nguồn lực quan trọng cho phát triển kinh tế - xã hội, nâng cao chất lượng cung cấp dịch vụ công. Tuy nhiên, thực tiễn cũng đặt ra nhiều thách thức như nguy cơ rò rỉ, đánh cắp, sửa đổi, phá hoại dữ liệu; việc khai thác dữ liệu vượt quá mục đích ban đầu; nguy cơ lạm dụng dữ liệu cá nhân, dữ liệu nhạy cảm và sự phụ thuộc vào các nền tảng, công nghệ xử lý dữ liệu xuyên biên giới. Từ thực tiễn đó, đại biểu góp ý một số nội dung cụ thể như sau:
Thứ nhất, về phạm vi điều chỉnh và đối tượng áp dụng (Điều 1).
Khoản 2 quy định áp dụng đối với cơ quan, tổ chức, cá nhân Việt Nam; cơ quan, tổ chức, cá nhân nước ngoài tại Việt Nam; và tổ chức, cá nhân nước ngoài ở ngoài lãnh thổ Việt Nam có liên quan đến xử lý dữ liệu thuộc quyền tài phán của Việt Nam hoặc có hành vi xâm phạm an ninh dữ liệu của Việt Nam. Quy định này có ý nghĩa trong bối cảnh dữ liệu được lưu trữ, truyền đưa và xử lý trên môi trường mạng xuyên biên giới. Tuy nhiên, phạm vi áp dụng đối với chủ thể ở nước ngoài còn rộng, trong khi chưa thể hiện rõ tiêu chí xác định mức độ liên hệ với Việt Nam, cơ chế xác định thẩm quyền và phương thức thực thi trách nhiệm đối với chủ thể không hiện diện tại Việt Nam.
Đề nghị Ban soạn thảo nghiên cứu bổ sung tiêu chí xác định đối tượng nước ngoài thuộc phạm vi điều chỉnh, gắn với các yếu tố như hoạt động xử lý dữ liệu diễn ra tại Việt Nam, cung cấp dịch vụ cho người sử dụng tại Việt Nam hoặc có tác động trực tiếp đến an ninh dữ liệu thuộc quyền tài phán của Việt Nam.
Thứ hai, về áp dụng pháp luật về an ninh dữ liệu (Điều 3).
An ninh dữ liệu có mối quan hệ với nhiều lĩnh vực pháp luật như an ninh mạng, bảo vệ dữ liệu cá nhân, giao dịch điện tử, quản lý thông tin và các quy định chuyên ngành. Nếu không xác định rõ mối quan hệ giữa các luật, cơ quan thực thi và chủ thể xử lý dữ liệu có thể gặp lúng túng khi xác định nghĩa vụ phải thực hiện, nhất là trường hợp một hoạt động đồng thời chịu sự điều chỉnh của nhiều văn bản.
Đề nghị làm rõ nguyên tắc áp dụng pháp luật trong trường hợp có quy định khác nhau giữa Luật An ninh dữ liệu và pháp luật chuyên ngành; xác định rõ phạm vi điều chỉnh riêng của từng lĩnh vực và nguyên tắc phối hợp thực hiện. Việc áp dụng quy định chuyên ngành cần được xem xét trong mối quan hệ với yêu cầu bảo đảm an ninh dữ liệu, tránh cách hiểu rằng chỉ cần tuân thủ một luật thì mặc nhiên đáp ứng toàn bộ nghĩa vụ pháp lý liên quan.
Thứ ba, về các hành vi bị nghiêm cấm (Điều 6).
Việc quy định các hành vi bị nghiêm cấm là cần thiết để ngăn chặn hành vi xâm phạm an ninh dữ liệu. Tuy nhiên, các quy định cấm cần đủ rõ để phân biệt hành vi cố ý vi phạm, hành vi có nguy cơ gây mất an ninh dữ liệu với hoạt động xử lý dữ liệu hợp pháp nhưng phát sinh sự cố ngoài ý muốn. Trong thực tiễn, sự cố có thể xảy ra do lỗi kỹ thuật, cấu hình hệ thống, thiếu hụt nguồn lực hoặc lỗ hổng chưa được biết đến. Nếu thiếu tiêu chí phân biệt, tổ chức, doanh nghiệp có thể có tâm lý né tránh, hạn chế khai thác dữ liệu hoặc không chủ động báo cáo sự cố vì lo ngại trách nhiệm.
Đề nghị rà soát từng hành vi bị nghiêm cấm, bảo đảm mô tả cụ thể hành vi, yếu tố lỗi khi cần thiết, hậu quả hoặc nguy cơ gây thiệt hại và các trường hợp ngoại lệ hợp pháp. Đồng thời, cần phân biệt trách nhiệm đối với hành vi cố ý xâm phạm, hành vi thiếu trách nhiệm trong bảo vệ dữ liệu và sự cố kỹ thuật không thể dự liệu hợp lý. Đối với việc xử lý vi phạm, cần bảo đảm tương xứng với tính chất, mức độ, hậu quả và khả năng khắc phục, tránh tạo ra cơ chế trách nhiệm không rõ ràng hoặc chồng chéo.
Thứ tư, về biện pháp bảo vệ an ninh dữ liệu (Điều 7).
Việc quy định các biện pháp bảo vệ an ninh dữ liệu là cần thiết, nhưng hiệu quả phụ thuộc vào khả năng triển khai trên thực tế. Đối với cơ quan nhà nước, doanh nghiệp lớn và các doanh nghiệp nhỏ, điều kiện về nhân lực, kinh phí, công nghệ và năng lực quản trị dữ liệu rất khác nhau. Nếu áp dụng yêu cầu đồng nhất, không phân biệt quy mô và mức độ rủi ro, chi phí tuân thủ có thể trở thành gánh nặng, nhất là đối với doanh nghiệp nhỏ và vừa.
Đề nghị Ban Soạn thảo nghiên cứu thiết kế cơ chế thực hiện theo hướng phân tầng nghĩa vụ, căn cứ vào cấp độ rủi ro, tính chất dữ liệu, quy mô xử lý và mức độ tác động khi xảy ra sự cố. Các biện pháp cơ bản như phân quyền truy cập, mã hóa phù hợp, sao lưu, quản lý nhật ký, kiểm soát nhà cung cấp và phương án ứng phó sự cố cần được chuẩn hóa thành hướng dẫn kỹ thuật có thể áp dụng. Đồng thời, cần quy định rõ trách nhiệm của cơ quan, tổ chức quản lý dữ liệu và đơn vị cung cấp dịch vụ xử lý dữ liệu; tăng cường hỗ trợ kỹ thuật, đào tạo và chia sẻ cảnh báo rủi ro, thay vì chỉ đặt ra nghĩa vụ mà thiếu điều kiện bảo đảm thực hiện.
Thứ năm, về cấp độ rủi ro an ninh dữ liệu (Điều 8).
Phân loại cấp độ rủi ro là công cụ quan trọng để xác định mức độ bảo vệ phù hợp. Tuy nhiên, rủi ro dữ liệu không chỉ phụ thuộc vào loại dữ liệu mà còn phụ thuộc vào khối lượng, khả năng liên kết, mục đích sử dụng, mức độ tập trung và khả năng gây hậu quả khi bị xâm phạm. Một bộ dữ liệu riêng lẻ có thể không nhạy cảm, nhưng khi liên kết với nhiều nguồn khác có thể làm phát sinh nguy cơ nhận diện, suy luận thông tin hoặc gây ảnh hưởng lớn đến cá nhân và tổ chức. Vì vậy, nếu tiêu chí phân loại không cụ thể, việc đánh giá có thể thiếu thống nhất giữa các cơ quan và doanh nghiệp.
Đề nghị quy định rõ tiêu chí phân loại rủi ro, phương pháp đánh giá, chủ thể chịu trách nhiệm và chu kỳ rà soát lại cấp độ. Cần xem xét đồng thời khả năng xảy ra sự cố, mức độ thiệt hại, quy mô dữ liệu, mức độ nhạy cảm, khả năng liên kết và mức độ phụ thuộc của hoạt động thiết yếu vào dữ liệu. Đặc biệt, cần cho phép điều chỉnh cấp độ rủi ro khi mục đích xử lý, quy mô dữ liệu hoặc công nghệ thay đổi; đồng thời thiết lập cơ chế kiểm tra, giải trình khi có bất đồng về kết quả phân loại. Cách tiếp cận này giúp tập trung nguồn lực vào những hệ thống có nguy cơ cao, thay vì phân bổ chi phí đồng đều cho mọi loại dữ liệu.
Thứ sáu, về đánh giá tác động, kiểm toán và chứng nhận an ninh dữ liệu (Điều 10).
Đánh giá tác động, kiểm toán và chứng nhận an ninh dữ liệu có thể giúp phát hiện điểm yếu, nâng cao trách nhiệm giải trình và tăng độ tin cậy của hệ thống dữ liệu. Tuy nhiên, đây là những hoạt động có thể phát sinh chi phí lớn nếu phải thực hiện thường xuyên, trên diện rộng hoặc theo quy trình chưa được chuẩn hóa. Nếu chưa phân biệt rõ trường hợp bắt buộc và trường hợp khuyến khích, phạm vi đánh giá, điều kiện của tổ chức kiểm toán và giá trị pháp lý của chứng nhận, có thể phát sinh thủ tục trùng lặp, tăng chi phí và kéo dài thời gian triển khai dự án công nghệ.
Đề nghị quy định rõ các trường hợp phải đánh giá tác động, kiểm toán hoặc chứng nhận; ưu tiên hoạt động xử lý dữ liệu có nguy cơ cao, dữ liệu nhạy cảm và hệ thống có khả năng ảnh hưởng lớn đến an ninh quốc gia, quyền và lợi ích hợp pháp của nhiều người. Đồng thời, cần làm rõ sự khác biệt giữa đánh giá tác động, kiểm toán và chứng nhận; xác định trách nhiệm của chủ thể xử lý dữ liệu và đơn vị đánh giá độc lập; công khai tiêu chí chuyên môn, bảo đảm tính độc lập và tránh xung đột lợi ích. Đối với trường hợp đã có kết quả đánh giá tương đương theo quy định pháp luật chuyên ngành, cần nghiên cứu cơ chế thừa nhận kết quả phù hợp để hạn chế kiểm tra, đánh giá trùng lặp.
PV (lược ghi)
-
Bà Triệu Thị Ngọc Diễm, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý Dự án Luật Định danh và xác thực điện tử
- Ông Đào Chí Nghĩa, Phó trưởng đoàn chuyên trách Đoàn Đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật Xử lý vi phạm hành chính (sửa đổi)
- Ông Lê Minh Nam, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý dự án Luật Xử lý vi phạm hành chính (sửa đổi)
- Ông Đào Chí Nghĩa, Phó trưởng đoàn chuyên trách Đoàn Đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật An ninh dữ liệu
- Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật An ninh dữ liệu
- Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật Định danh và xác thực điện tử
- Bà Phạm Thị Minh Huệ, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý Dự án Luật Xử lý vi phạm hành chính (sửa đổi)
- Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật Bảo vệ công trình quan trọng liên quan đến an ninh quốc gia
- Bà Tô Ái Vang, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật sửa đổi, bổ sung một số điều của Luật Đo lường
- Cán bộ, đảng viên khu vực Tân Thạnh Tây “nói đi đôi với làm”
-
[MEGASTORY] Trọn đời học Bác
- Ông Huỳnh Thanh Phong giữ chức Phó Bí thư chuyên trách Đảng ủy Mặt trận Tổ quốc, các đoàn thể thành phố
- Chuẩn y ông Trần Ngọc Hải giữ chức Phó Bí thư Đảng ủy Đại học Cần Thơ
- TP Cần Thơ tổ chức chương trình mừng Lễ Sene Dolta năm 2026
- Triển khai thực chất Đề án Phát triển Trường Chính trị TP Cần Thơ, gắn với mục tiêu đạt chuẩn mức 2
- HĐND TP Cần Thơ xem xét, quyết định giao chi tiết, điều chỉnh bổ sung kế hoạch đầu tư công
- Bà Triệu Thị Ngọc Diễm, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý tình hình thực hiện Kế hoạch phát triển kinh tế - xã hội năm 2026 và dự kiến kế hoạch phát triển kinh tế - xã hội năm 2027
- Tập trung tháo gỡ khó khăn các công trình tồn đọng, kéo dài
- Giữ vững “trận địa tư tưởng” của Đảng trong đoàn viên, thanh niên
- Hội nghị báo cáo viên tháng 10 năm 2026
-
Cán bộ, đảng viên khu vực Tân Thạnh Tây “nói đi đôi với làm”
-
Lấy lợi ích của nhân dân làm trung tâm
-
Khơi dậy sức mạnh nội lực, chung tay xây dựng quê hương
-
Học tập và thực hành tư tưởng, đạo đức, phương pháp, phong cách Hồ Chí Minh phải gắn với nhiệm vụ của từng cán bộ, đảng viên
-
Lan tỏa hành động đẹp
 CÔNG TY ĐẤU GIÁ HỢP DANH NGÔ THỐNG NHẤT