Bà Tô Ái Vang, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự thảo Luật Định danh và xác thực điện tử
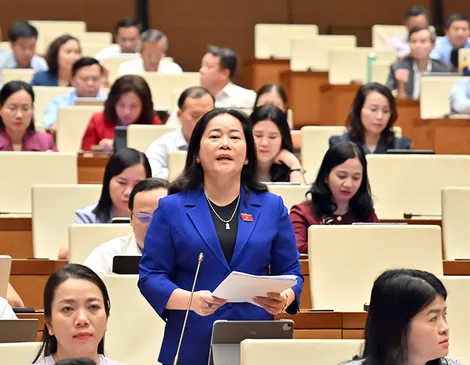
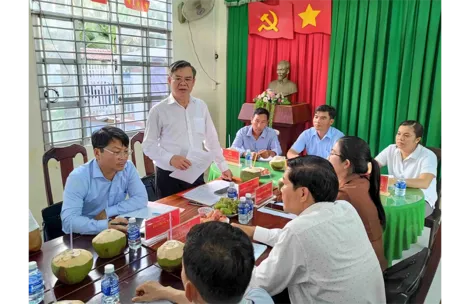
Tiếp tục chương trình Kỳ họp thứ Hai, Quốc hội khóa XVI, sáng 4-11, Quốc hội thảo luận ở hội trường. Bà Tô Ái Vang, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, tham gia đóng góp một số ý quan trọng về Dự thảo Luật Định danh và xác thực điện tử.
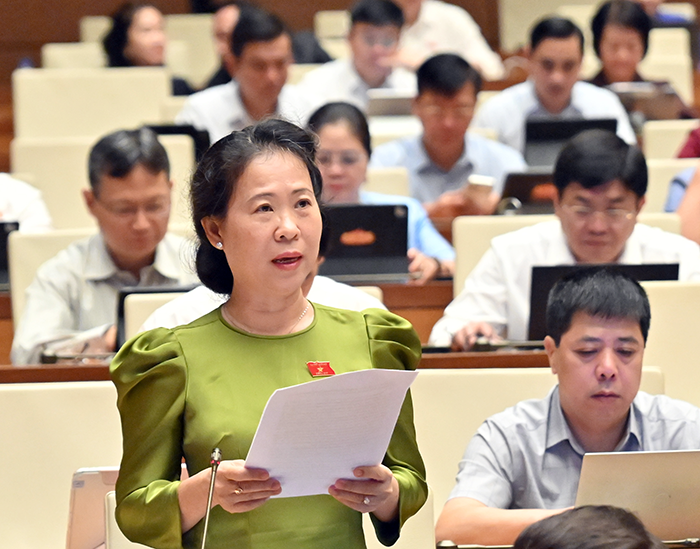
Bà Tô Ái Vang phát biểu trong phiên thảo luận ở hội trường sáng 4-11.
Để góp phần hoàn thiện dự thạo Luật, đại biểu Tô Ái Vang đóng góp 4 ý kiến:
Thứ nhất, tại khoản 2, 4, Điều 14 giao quyền lưu trữ danh tính điện tử tự chủ cho tổ chức cấp dịch vụ.
Tuy nhiên, khoản 2, Điều 37 quy định khi doanh nghiệp phá sản hay giải thể thì tự thỏa thuận chuyển giao dữ liệu cho tổ chức khác hoặc Bộ Công an chỉ định. Việc yêu cầu một doanh nghiệp có nguy cơ đổ vỡ, phá sản phải tự hủy bỏ dữ liệu còn lưu giữ sau khi chuyển giao là chưa hợp lý nếu không có sự giám sát, cưỡng chế trực tiếp từ hạ tầng lõi của nhà nước. Từ phân tích trên, đại biểu có 2 kiến nghị:
1. Toàn bộ dữ liệu danh tính điện tử tự chủ và nhật ký xác thực phải được đồng bộ hóa theo thời gian thực về một Cổng lưu trữ thứ cấp thuộc Cơ sở dự liệu quốc gia về định danh và xác thực điện tử.
2. Khi tổ chức dừng hoạt động, thì quyền truy cập vào phân vùng dữ liệu đó trên hệ thống của tổ chức sẽ bị khóa ngay lập tức bằng biện pháp kỹ thuật từ phía cơ quan quản lý, không để doanh nghiệp tự xử lý chuyển giao thủ công.
Thứ hai, tại điểm b, khoản 2, Điều 36 quy định tổ chức cung cấp dịch vụ phải: “bảo đảm an ninh mạng ở mức độ tương xứng với loại dịch vụ cung cấp theo quy định của pháp luật về an ninh mạng...”.
Theo đại biểu, cụm từ mức độ tương xứng còn mang tính định tính, tạo kẽ hở lớn trong quản lý. Bởi vì, danh tính điện tử và xác thực điện tử là hạ tầng trọng yếu, trực tiếp liên kết với các lĩnh vực nhạy cảm như ngân hàng, chứng khoán, viễn thông. Vì thế, đại biểu có 2 kiến nghị:
1. Quy định hệ thống kỹ thuật của tất cả các tổ chức cung cấp dịch vụ định danh và xác thực điện tử bắt buộc phải được xếp loại và bảo vệ theo cấp độ tối thiểu là Hệ thống thông tin quan trọng về an ninh quốc gia hoặc Hệ thống thông tin cấp độ 4 trở lên theo pháp luật về an toàn thông tin mạng.
2. Quy định bắt buộc Kiểm toán an ninh mạng độc lập định kỳ 6 tháng/lần bởi cơ quan chuyên trách của Bộ Công an hoặc Bộ Khoa học và Công nghệ.
Thứ ba, tại điểm c, khoản 2, Điều 38 cho phép các tổ chức cung cấp dịch vụ định danh và xác thực điện tử tại Việt Nam quyết định việc công nhận danh tính điện tử và kết quả xác thực điện tử do tổ chức nước ngoài cung cấp để phục vụ hoạt động của mình.
Đại biểu còn băn khoăn, nếu không có sự kiểm soát tối cao của Nhà nước sẽ tạo ra lỗ hổng rất lớn. Bởi vì, các thế lực thù địch hoặc tội phạm quốc tế có thể sử dụng các danh tính điện tử quốc tế để giả mạo, hoặc danh tính điện tử từ các quốc gia không có Hiệp định tương trợ tư pháp với Việt Nam để thực hiện hành vi rửa tiền, tài trợ khủng bố, hoặc can thiệp vào an ninh kinh tế.
Hay trường hợp, doanh nghiệp Việt Nam tự công nhận nhưng khi xảy ra sự cố phá hoại an ninh nghiêm trọng từ tài khoản nước ngoài, thì ai sẽ chịu trách nhiệm hình sự và dân sự khi việc truy vết vượt khỏi biên giới quốc gia. Do đó, đại biểu kiến nghị: Tổ chức cung cấp dịch vụ tại Việt Nam không được tự quyết định công nhận, mà chỉ được phép chấp nhận các danh tính điện tử nước ngoài nằm trong Danh mục các hệ thống định danh nước ngoài được Bộ Công an cấp phép hoặc là công nhận dựa trên các điều ước quốc tế, thỏa thuận song phương hay đa phương mà Việt Nam đã ký kết.
Thứ tư, tại khoản 4, Điều 43 quy định: “Tổ chức, cá nhân sử dụng kết quả định danh và xác thực từ hệ thống trí tuệ nhân tạo chịu trách nhiệm cuối cùng về quyết định của mình trên cơ sở kết quả đó”.
Đại biểu băn khoăn về quy định này. Nhằm đảm bảo tính công bằng pháp lý, ai làm sai người đó chịu: Một nguyên tắc căn bản của luật dân sự và hình sự là trách nhiệm phải đi đôi với khả năng kiểm soát hành vi. Doanh nghiệp nhỏ và vừa chỉ là bên ứng dụng sản phẩm thương mại, họ không có quyền hay chuyên môn để sửa lỗi thuật toán của trí tuệ nhân tạo. Do đó, buộc đơn vị cung cấp giải pháp trí tuệ nhân tạo phải chịu trách nhiệm liên đới đối với lỗi do chính hệ thống của họ tạo ra là hoàn toàn hợp lý.
Do đó, kiến nghị Luật cần quy định rõ: Khi xảy ra sự cố xác thực sai do trí tuệ nhân tạo, thì tổ chức cung cấp dịch vụ trí tuệ nhân tạo phải chịu trách nhiệm liên đới đền bù thiệt hại vật chất và chịu chế tài hành chính, trừ khi chứng minh được bên sử dụng dịch vụ đó, có hành vi thông đồng gian lận.
PV (lược ghi)
-
Thẩm tra các dự thảo nghị quyết lĩnh vực đô thị
- Bà Lê Thị Thanh Lam, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự án Luật An ninh dữ liệu
- Bà Tô Ái Vang, Phó trưởng đoàn chuyên trách Đoàn đại biểu Quốc hội TP Cần Thơ, góp ý dự thảo Luật Định danh và xác thực điện tử
- Thành ủy Cần Thơ quán triệt và triển khai thực hiện Nghị quyết hội nghị lần thứ tư Ban Chấp hành Trung ương Đảng khóa XIV
- Cử tri kiến nghị đầu tư nâng cấp các tuyến đường giao thông
- Quốc hội làm việc về Luật An ninh dữ liệu, Luật Định danh và xác thực điện tử
- Nâng cao chất lượng sinh hoạt, xây dựng tổ chức Đảng trong sạch, vững mạnh
- Chuẩn bị chu đáo tổng kết và trao giải Báo chí về xây dựng Đảng TP Cần Thơ lần thứ I - năm 2026
- Bảo đảm xử lý kịp thời tình huống cấp bách khi trưng dụng tài sản
- Bà Phạm Thị Minh Huệ, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý dự án Luật Luật sư (sửa đổi)
-
[MEGASTORY] Trọn đời học Bác
- TP Cần Thơ tổ chức chương trình mừng Lễ Sene Dolta năm 2026
- Vị trí việc làm phải xuất phát từ chức năng, nhiệm vụ và sản phẩm công việc, không xây dựng để hợp thức hóa nhân sự hiện có
- Triển khai thực chất Đề án Phát triển Trường Chính trị TP Cần Thơ, gắn với mục tiêu đạt chuẩn mức 2
- Bà Triệu Thị Ngọc Diễm, đại biểu Quốc hội đơn vị TP Cần Thơ, góp ý tình hình thực hiện Kế hoạch phát triển kinh tế - xã hội năm 2026 và dự kiến kế hoạch phát triển kinh tế - xã hội năm 2027
- Giữ vững “trận địa tư tưởng” của Đảng trong đoàn viên, thanh niên
- Tập trung tháo gỡ khó khăn các công trình tồn đọng, kéo dài
- Hội nghị báo cáo viên tháng 10 năm 2026
- Báo và Phát thanh, Truyền hình Cần Thơ đoạt giải A Cuộc thi chính luận bảo vệ nền tảng tư tưởng của Đảng năm 2026
- Gần 700 cán bộ, công chức, viên chức được bồi dưỡng lý luận chính trị
 CÔNG TY ĐẤU GIÁ HỢP DANH NGÔ THỐNG NHẤT